În acest articol, Rodolpho Tudor, Senior Network Engineer la Arctic Stream, explică pe înțelesul tuturor ce sunt Cortex XDR, XSOAR și XSIAM și cum ajută aceste soluții Palo Alto Networks echipele de securitate să detecteze mai rapid amenințările, să automatizeze răspunsul la incidente și să gestioneze mai eficient operațiunile de securitate. Prin exemple simple și analogii ușor de urmărit, articolul clarifică rolul fiecărei soluții și diferențele dintre ele.
De ce este nevoie de aceste soluții
Imaginați-vă un centru comercial mare, cu sute de camere de supraveghere. Câțiva agenți de pază nu pot urmări toate ecranele în același timp. Alarmele pornesc încontinuu, iar cele mai multe sunt false. Dacă apare un hoț adevărat, el se poate pierde printre zecile de alarme fără rost. Securitatea informatică a unei companii moderne arată la fel: există sute sau mii de calculatoare, plus rețeaua și serviciile din cloud, iar toate acestea produc valuri de semnale de alarmă. Din această imagine se nasc trei situații concrete. Prima este că sunt prea multe alarme, iar echipa de securitate nu are cum să le verifice pe toate, așa că amenințările reale se ascund în zgomot. A doua este că fiecare produs de securitate are propriul ecran, iar oamenii sar dintr-o aplicație în alta, pierd timp și pierd din vedere prioritățile. A treia este că atacatorii au devenit rapizi, folosesc intensiv AI și pot fura date în câteva ore, așa că echipa are nevoie de un ajutor ca să poată să țină pasul. Aceste probleme nu se rezolvă doar angajând mai mulți oameni. Este nevoie de unelte mai inteligente, care filtrează zgomotul, leagă indiciile între ele și preiau munca repetitivă. Exact acest lucru îl fac soluțiile din familia Cortex de la Palo Alto Networks, despre care discutăm în cele ce urmează.
Trei nume, trei roluri
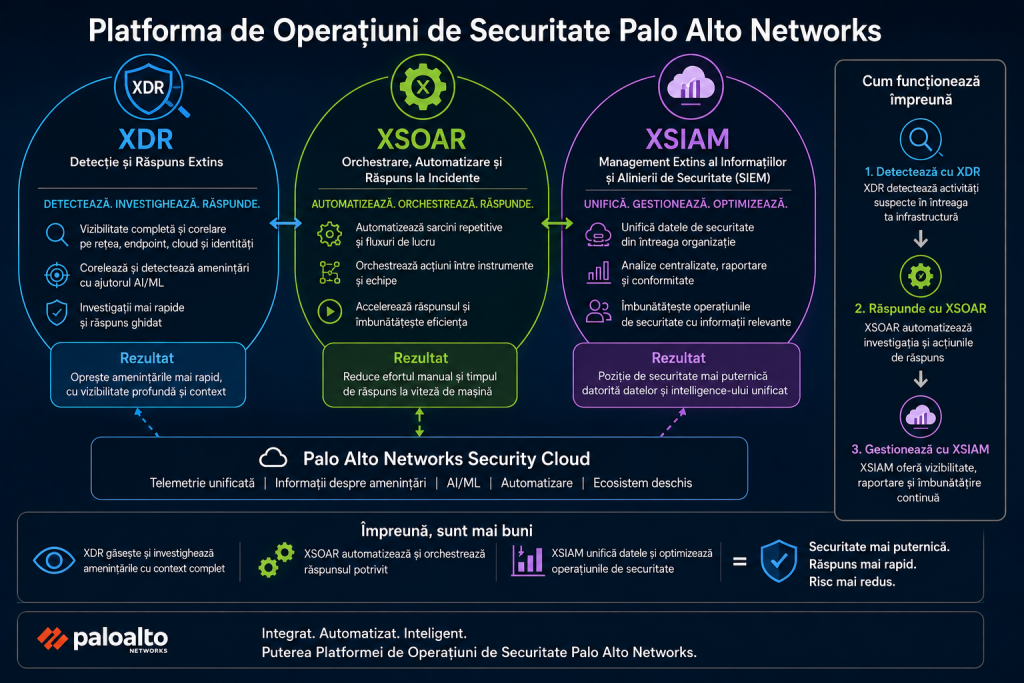
Cele trei soluții au denumiri tehnice care sună complicat, dar ideea din spatele fiecăreia este simplă. Tabelul de mai jos le rezumă, iar în capitolele următoare le explicăm pe fiecare cu exemple.
| Numele | Ce înseamnă, pe scurt | Rolul, într-o propoziție |
| Cortex XDR | Detecție și răspuns extins (adică nu doar pe calculatoare, ci și în rețea și în cloud). | Detectivul care caută amenințări peste tot și leagă indiciile într-o singură poveste clară. |
| Cortex XSOAR | Automatizarea și organizarea răspunsului la incidente. | Asistentul care preia munca repetitivă, urmând rețetele pregătite dinainte. |
| Cortex XSIAM | Platformă completă de securitate, condusă de inteligență artificială. | Centrul unic de comandă, care le reunește pe toate și lucrează aproape singur. |
Pe scurt, XDR găsește problemele, XSOAR se ocupă de rezolvarea lor automată, iar XSIAM este platforma care le pune pe amândouă la un loc și adaugă funcția de SIEM și de inteligență artificială.
Cortex XDR: detectivul care leagă indiciile
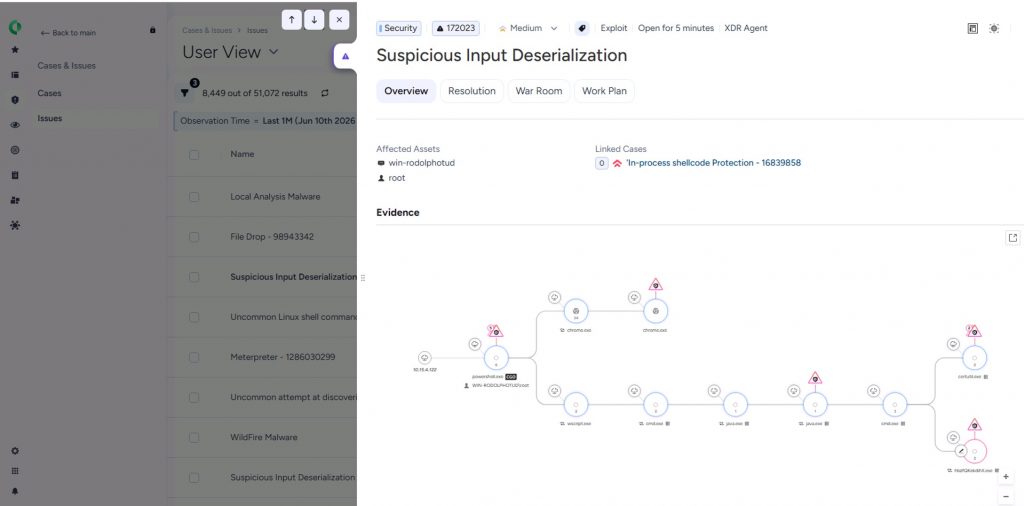
Un antivirus clasic păzește fiecare calculator separat, ca o încuietoare pusă pe fiecare ușă. Problema este că atacurile de azi nu rămân la o singură ușă: pornesc de pe un calculator, se întind în rețea, apoi ajung în cloud. Dacă fiecare paznic vede doar ușa lui, nimeni nu vede spargerea în ansamblu. Aici intervine XDR. Numele înseamnă detecție și răspuns extins, iar în cuvinte simple este un sistem care caută amenințări nu doar pe calculatoare, ci și în rețea și în cloud și leagă automat bucățile într-o singură poveste clară. În loc să primiți o grămadă de bilețele fără legătură între ele, primiți explicația a ceea ce s-a întâmplat, pas cu pas.
Ce face concret pentru dumneavoastră:
- Blochează amenințările de pe calculatoare, atât pe cele cunoscute, cât și pe cele noi, inclusiv virușii, atacurile de tip ransomware și atacurile care nu folosesc uzual fișiere.
- În loc de sute de alarme separate, le adună în câteva incidente clare, fiecare cu povestea completă a atacului.
- Arată de unde a pornit problema și cum s-a răspândit, ca echipa să o rezolve mult mai repede. Palo Alto Networks spune că astfel timpul de investigație scade cu până la 90%.
- Permite reacția pe loc: izolarea unui calculator afectat sau oprirea unui program periculos, totul dintr-un singur ecran.
Un exemplu simplu: un angajat deschide un atașament rău intenționat dintr-un email. XDR observă că fișierul se comportă ciudat, îl leagă de o conexiune de rețea suspectă, adună totul într-un singur incident și arată echipei tot lanțul, ca să poată opri atacul rapid, înainte să se extindă.
Cortex XSOAR: asistentul care face munca de rutină
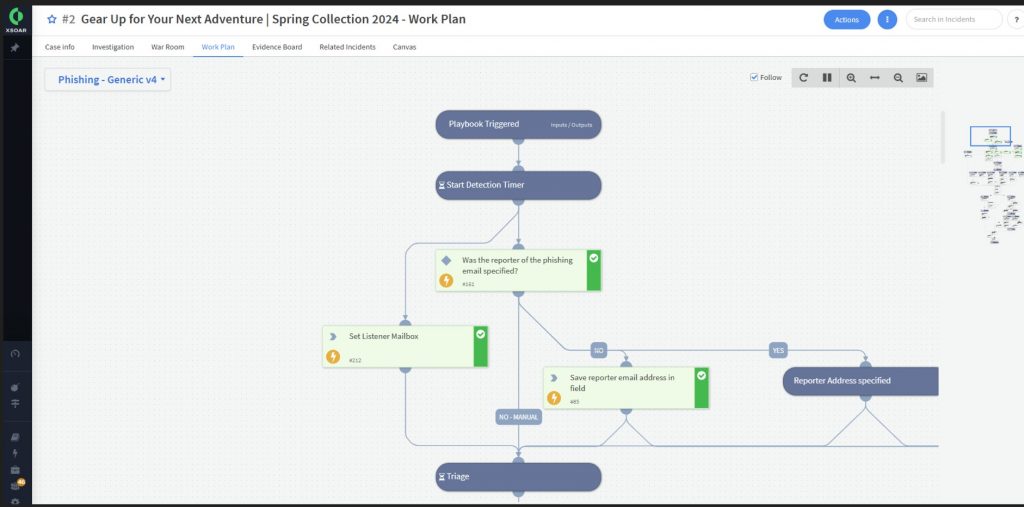
Când apare o amenințare, echipa parcurge mereu aceiași pași: verifică alarma, caută dacă o anumită adresă este periculoasă, deschide un tichet, anunță pe cineva și blochează amenințarea. Făcute manual, de zeci de ori pe zi, aceste operații sunt lente și obositoare, iar din grabă se pot strecura greșeli. XSOAR rezolvă tocmai aceste situații. Numele înseamnă automatizarea și organizarea răspunsului, iar în cuvinte simple este o unealtă care execută automat acești pași repetitivi, urmând niște rețete pregătite dinainte. Aceste rețete se numesc playbook-uri și se construiesc vizual, ca și cum ați desena o schemă, fără să fie nevoie să scrieți cod.
Ce face concret pentru dumneavoastră:
- Preia sarcinile repetitive, ca oamenii să se poată concentra pe problemele reale.
- Reacționează în câteva minute, în loc de câteva ore.
- Face lucrurile la fel de corect de fiecare dată, fără variații de la un om la altul.
- Păstrează omul la comandă pentru deciziile sensibile.
- Vine cu sute de conectori către alte produse, deci se potrivește cu ce aveți deja.
Un exemplu simplu: într-o dimineață, echipa găsește patruzeci de alarme despre emailuri suspecte. În loc să le verifice pe rând, o rețetă XSOAR ia fiecare email, verifică automat dacă expeditorul este periculos, șterge mesajul din căsuțele afectate atunci când este cazul și lasă echipei doar cazurile neclare, care chiar au nevoie de o privire umană. Ce dura câteva ore se rezolvă în câteva minute.
Cortex XSIAM: centrul unic de comandă, condus de AI
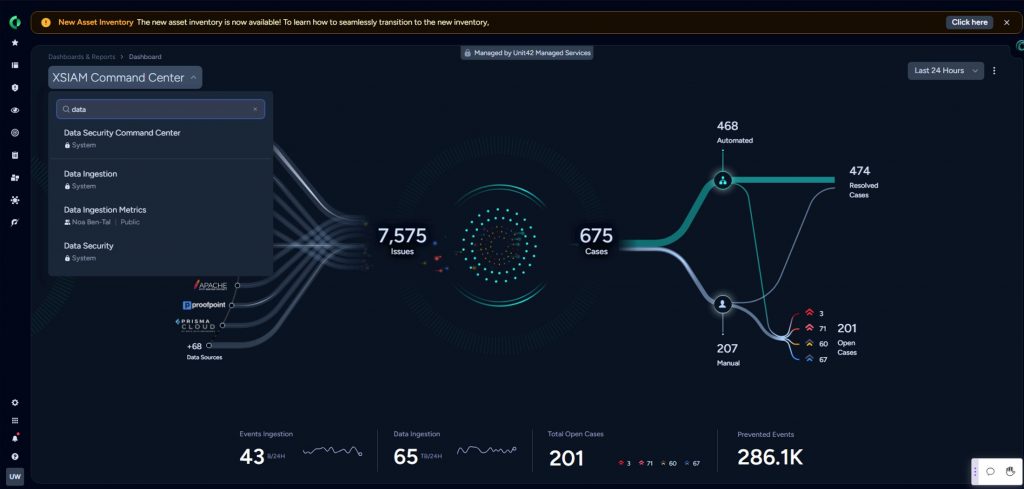
Până acum am descris două ajutoare separate: detectivul și asistentul. XSIAM este ideea cea mare, pune totul într-o singură platformă inteligentă și lasă inteligența artificială să facă cea mai mare parte a muncii grele. Numele înseamnă platformă completă de securitate condusă de inteligență artificială. În cuvinte simple, este o platformă unică care combină detectivul (XDR), asistentul (XSOAR), marele registru de evidență (numit SIEM) și alte funcții și folosește inteligența artificială pentru a se ocupa aproape singură de munca de securitate. Ca să fie simplu, un SIEM este sistemul care adună și păstrează toate înregistrările despre ce s-a întâmplat, ca să le puteți căuta mai târziu și să demonstrați conformitatea. XSIAM include și acest rol.
Ce face concret pentru dumneavoastră:
- Adună singur informațiile din toate colțurile și le leagă între ele.
- Folosește inteligența artificială pentru a reduce puternic zgomotul. Palo Alto Networks spune că numărul de alarme de verificat scade cu până la 99%.
- Recunoaște incidentele de rutină și le rezolvă singur.
- Are agenți de inteligență artificială care pot investiga și răspunde la viteza mașinii, sub supravegherea unui om.
- Reduce munca manuală. Palo Alto Networks spune că o scade cu până la 75%.
Un exemplu simplu utilizat frecvent: contul unui angajat începe brusc să se conecteze la miezul nopții din altă țară și să deschidă fișiere pe care nu le atinge de obicei. XSIAM leagă singur aceste semne, își dă seama că situația este suspectă, ridică un semnal de prioritate mare și poate bloca automat contul, cerând totodată confirmarea unui om. Fără o astfel de platformă, semnele ar fi rămas împrăștiate în locuri diferite și poate ar fi trecut neobservate.
Beneficiile pentru companie și pentru oamenii
Pentru companie
- Mai puține unghiuri moarte: amenințările sunt prinse din tot mediul pe un singur ecran.
- Reacție mai rapidă: trece mai puțin timp de la „ceva nu e în regulă” până la „am rezolvat”, ceea ce limitează pagubele.
Pentru oamenii din echipa de securitate
- Mai puține alarme false, deci se concentrează pe ceea ce contează.
- Un singur ecran în loc de mai multe, deci nu mai sar dintr-o unealtă în alta.
- Munca plictisitoare și repetitivă este preluată de automatizare.
- Un asistent de inteligență artificială pe care îl pot întreba în limbaj obișnuit, ceea ce va ajuta și colegii mai noi.
- Mai puțină epuizare, pentru că uneltele vor prelua o parte mai mare din sarcini.
Întrebări firești despre aceste soluții
Iată câteva întrebări pe care și le pune de obicei cineva care aude prima dată despre aceste produse, cu răspunsuri scurte.
Este același lucru cu un antivirus?
Nu. Un antivirus păzește un singur calculator și se uită mai ales la fișiere. Aceste soluții urmăresc amenințările în tot mediul, adică pe calculatoare, în rețea și în cloud, leagă indiciile între ele și, în plus, pot automatiza reacția. Un antivirus este o piesă; acestea sunt sistemul care vede întregul tablou.
Inteligența artificială înlocuiește oamenii?
Nu. Rolul ei este să preia munca de rutină și să filtreze zgomotul, ca oamenii să se ocupe de deciziile importante. Pentru acțiunile sensibile, sistemul cere confirmarea unei persoane. Practic, face munca echipei mai ușoară, nu o desființează și îi ajută mai ales pe colegii mai noi.
Trebuie să le cumpăr pe toate trei?
Nu neapărat. Ele se construiesc una peste alta. Puteți începe cu XDR, puteți adăuga XSOAR pentru automatizare, iar XSIAM este varianta integrată pentru cei care vor totul într-o singură platformă. Ce alegeți depinde de nevoi și de buget.
Cât de greu este de folosit?
Munca de zi cu zi devine mai simplă, fiindcă totul este pe un singur ecran și există un asistent căruia îi puteți pune întrebări în limbaj obișnuit. În schimb, instalarea inițială și reglajele fine cer o echipă cu experiență, motiv pentru care o perioadă de testare pe mediul propriu ajută mult înainte de o decizie.
Cine are nevoie de aceste soluții?
Orice organizație care are destule calculatoare și date încât o singură persoană nu mai poate supraveghea totul manual. Cu cât mediul este mai mare și mai variat, cu atât beneficiul este mai clar. Companiile mici pot porni de la o singură componentă, iar cele mari, sau furnizorii care gestionează securitatea pentru mai mulți clienți, pot folosi platforma completă.
Concluzie
Pe scurt, cele trei soluții se completează. Cortex XDR găsește amenințările și leagă indiciile într-o poveste clară. Cortex XSOAR automatizează rezolvarea, urmând rețete pregătite dinainte. Cortex XSIAM le reunește pe amândouă, împreună cu restul, într-o singură platformă condusă de inteligență artificială. Împreună, ele ajută o companie să vadă mai mult, să reacționeze mai repede și să cheltuiască mai puțin, făcând totodată mai ușoară munca de zi cu zi a echipei de securitate.
Pentru mai multe informații despre soluțiile Palo Alto Networks și despre modul în care pot fi integrate în infrastructura organizației dumneavoastră, ne puteți contacta la [email protected].
Termeni esențiali explicați pe scurt
- XDR: sistemul care caută amenințări pe calculatoare, în rețea și în cloud și leagă toate indiciile într-o singură poveste.
- XSOAR: unealta care automatizează pașii repetitivi de răspuns, urmând rețete pregătite dinainte.
- XSIAM: platforma unică, condusă de inteligență artificială, care le reunește pe toate.
- SIEM: sistemul care adună și păstrează toate înregistrările de securitate, ca să le puteți căuta ulterior.
- Ransomware: un program rău intenționat care blochează fișierele și cere bani pentru deblocarea lor.
- Playbook: o rețetă de pași pe care sistemul îi urmează automat atunci când apare o anumită situație.
Referințe
Toate sursele sunt materiale oficiale Palo Alto Networks.
- Cortex XDR (pagina de produs). https://www.paloaltonetworks.com/cortex/cortex-xdr
- Cortex XSOAR (pagina de produs). https://www.paloaltonetworks.com/cortex/cortex-xsoar
- Cortex XSIAM (pagina de produs). https://www.paloaltonetworks.com/cortex/cortex-xsiam
- Ce este Cortex XSIAM (Cyberpedia, explicații pe larg). https://www.paloaltonetworks.com/cyberpedia/what-is-extended-security-intelligence-and-automation-management-xsiam
- Familia de produse Cortex (prezentare generală). https://www.paloaltonetworks.com/cortex
Notă: acest material are scop de prezentare generală. Denumirile și funcțiile exacte pot diferi în funcție de versiune și de licență, iar pentru o decizie de achiziție se recomandă o ofertă oficială și o testare pe mediul propriu. Palo Alto Networks, Cortex, Cortex XDR, Cortex XSOAR și Cortex XSIAM sunt mărci ale Palo Alto Networks, Inc.